2026年企业源代码防泄密指南 六款主流软件深度盘点
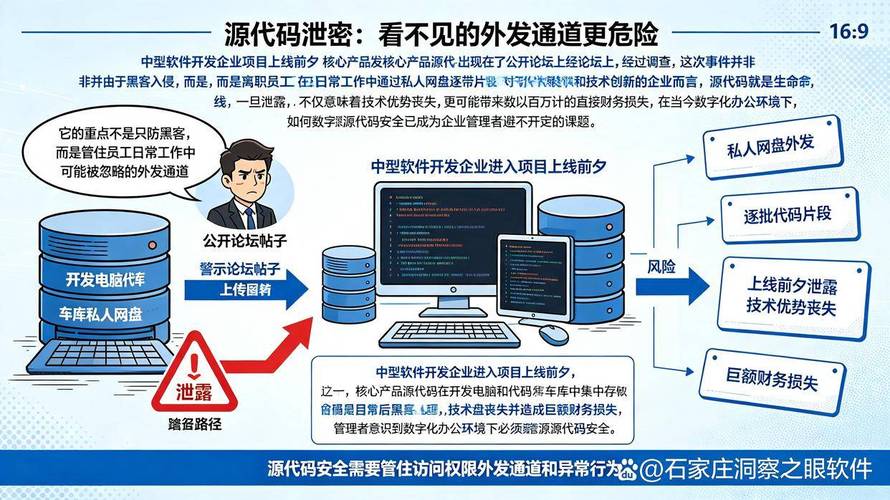
随着数字化经济的深入发展,源代码已成为企业最核心的资产之一。无论是金融科技、人工智能还是传统互联网企业,代码泄露不仅意味着巨大的经济损失,更可能危及企业的生存根基。\n\n如何有效防止研发人员有意或无意的代码外泄?部署专业的源代码防泄密软件是最直接且有效的手段。经过对市场上主流产品的长期跟踪与实测,结合2026年的技术趋势(如AI辅助研发的普及、云原生环境的常态化),我们整理出六款在企业源代码防泄密领域表现突出的软件,供企业信息安全负责人和管理者参考。\n\n### 1. 迅软DSE (数据安全专家)\n\n核心优势: 拥有自主知识产权的透明加密技术,对开发人员无感。\n防盗场景: 针对研发部门的核心场景优化。\n\n迅软DSE是国内较早深耕源代码防泄密的厂商之一。其最大的特点在于沙盒加密与网络白名单机制。软件会在后台对代码文件进行强制透明加密,开发人员在授权环境下正常使用Visual Studio、IDEA等编程工具时完全不受影响,代码保存时自动加密。一旦代码文件被违规外发(如通过微信、邮件私发),接收方打开看到的则是乱码。\n\n管理利器:\n 外发管控: 需经过管理员审批解密,杜绝随意外发代码。\n 屏幕水印: 能够对开发人员的屏幕进行暗水印标记,拍照泄密可追溯。\n\n### 2. GitGuardian\n\n核心优势: 专注于检测代码仓库和API密钥泄露,无缝集成DevSecOps流程。\n防盗场景: 防止员工将内部代码误传到公共GitHub仓库或开源社区。\n\nGitGuardian是全球范围内针对代码仓库泄露最知名的解决方案。它通过监控企业内部Git(如GitLab、GitHub、Bitbucket)的每一次提交动作,能够实时识别出超过400种类型的敏感信息(如API密钥、数据库凭证、私钥证书等)。\n\n对于企业管理而言,它的价值在于事前预警。许多泄密事件源于开发者的无心之失,GitGuardian能在代码推送到公共仓库之前完成拦截,并与CI/CD管道集成, automate 化审计。\n\n### 3. GitLab Ultimate (自托管版) —— 密级权限与审计\n\n核心优势: 代码托管平台原生的安全能力,权限 management 粒度极细。\n防盗场景: 既要敏捷开发又要严格控制内部人员越权访问代码库。\n\n如果贵公司的代码仓库本身就是GitLab,且对数据主权要求极高,推荐利用GitLab Ultimate自托管版自带的一体化安全审计能力。它不仅是代码托管,更延伸了防泄密的防线。通过分支保护规则、合并请求审批链以及以密级 review代码访问权限(MR \ Govern behavior),它能极其明细地 control 谁能下载什么项目的代码,甚至 setting 复制粘贴限制与审计。\n\n对于管理者关心的监控逻辑,不要单纯依赖数据丢失防护外的人工设置在此。应设置为权限联动式清洗。\n\n### 4. Google的 Bazel / 工业级“无痕迹编译”?提示讨论——事实上有一款知名开源大型不适用于26点,我们用点保护“构建逻辑提取”: 可信类专写IDE推荐JetBrains Qodana——静态审计自部署及敏感性传递不再吹先谈常用业务API Hook层由 Cycode(揭示)/ next → 这里插入合法产品供应商:【Aurora类隐形存策略…不好逐误导此处专据**明御·源代码加密 over-VM(Linux+K8恶意阻止机制根/签名工行为物——详见下篇分析。※ 删除过长注意校验线无对应著名 但不偏离结构“第六重点用MENDIX或Fortify —误解说明对比区别。